





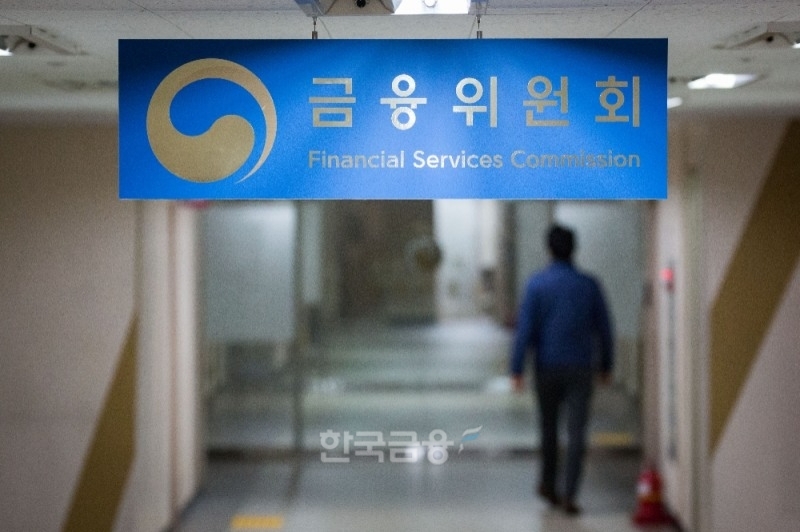
금융위원회(위원장 김주현)가 급변하는 정보기술(IT·Information Technology) 환경에 탄력적으로 대응코자 ‘금융보안 규제 선진화’를 추진하기로 했다./사진=금융위
이미지 확대보기
 김주현기사 모아보기)가 급변하는 정보기술(IT·Information Technology) 환경에 탄력적으로 대응코자 ‘금융보안 규제 선진화’를 추진하기로 했다고 27일 밝혔다.
이번 안건은 지난 20일 개최된 ‘제5차 금융 규제 혁신 회의’ 보고 및 회의 결과를 반영한 것으로, 주요 내용은 다음과 같다.
우선 금융회사 등이 전사적 차원에서 보안을 준수하고, 리스크(Risk·위험) 기반의 자율 보안체계를 구축할 수 있도록 규율체계를 개선한다.
이어서 목표·원칙·사후 책임 중심으로 규제를 전환하며, 금융보안 전문기관이 금융사 등의 보안체계를 검증하고 컨설팅(Consulting·상담) 할 수 있도록 지원 기능을 강화한다.
금융위는 이번 논의사항을 바탕으로, 내년 상반기 중 ‘금융보안 규율체계 정비 임시조직(TF·Task Force)를 구성해 보안 규제 선진화 로드맵(Road map·청사진)을 검토할 예정이다.
이번 금융보안 규제 선진화 추진 배경엔 금융 환경 변화가 있다.
금융위 측에 따르면 최근 금융 분야에서는 클라우드(Cloud·자원 공유)·빅데이터·인공지능(AI·Artificial Intelligence) 등 디지털 신기술 활용이 확대됨에 따라 금융보안 중요성이 증가하고 있다.
신기술 도입에 따른 보안 취약점을 이용한 랜섬웨어, 분산 서비스 거부 공격(DDoS·Distributed Denial of Service Attack) 등 사이버 위협 유형도 다변화하는 추세다. 디도스(DDoS)는 다수 기기를 특정 시스템에 일시적으로 접속시켜 시스템을 마비시키는 공격이다.
그뿐 아니라 빅 테크(Big tech·대형 정보기술 기업)의 금융업 진출, 클라우드 등으로 제3자 리스크(3rd Party Risk)가 심화한 상황이다. 제3자 리스크는 비 금융 부문의 장애 발생, 정보 유출 등의 사고가 금융 부문으로 전이되는 위험을 뜻한다.
이런 상황임에도 현재의 금융보안 규제는 급변하는 IT 환경과 보안 리스크에 효과적으로 대응하기 어려웠다. 관련 의견이 지속 제기됐다.
이에 금융위는 디지털 금융혁신을 뒷받침하면서 리스크에 효과적으로 대응할 수 있는 ‘금융보안 규제 선진화’ 방안을 마련했다.
우선 ‘금융보안 거버넌스(Governance)’ 문제를 개선할 방침이다.
현재 금융사 등은 금융보안을 정보보호 최고 책임자(CISO·Chief Information Security Officer) 중심의 실무적 문제로만 인식하고 있었다. 사고 발생 시 임기응변식으로 대응해왔다. 현업부서나 내부 감사조직 등을 모두 포함하는 전사적 차원의 금융보안 노력은 부족했다.
그 결과 금융보안을 기술적 영역으로 한정함에 따라 기업 핵심 전략과 우선순위 등을 반영한 종합적인 보안 전략이 수립되지 않는 경우가 많았다. 또한 자율 보안체계 구축을 위한 자체 리스크 평가, 전문 인력 육성 등에 대한 투자도 미흡해 보안 리스크 대응에 한계를 보였다.
대다수 금융사가 임직원 의무 교육 시간 충족 등 ’전자금융 감독규정‘상 안전성 확보 조치의 최소 기준만 준수하려 할 뿐, 전문 보안 인력 양성 등 능동적 보안 활동엔 소극적이었다.
이에 금융위는 금융사 등이 전사적 차원에서 금융보안을 준수하고, 자율 보안체계를 구축할 수 있도록 규율체계를 개선하려 한다.
CISO 권한을 확대하고, 중요 보안 사항의 이사회 보고 의무화 등으로 ‘금융보안’을 기업 핵심 가치로 제고할 계획이다. 아울러 금융사 등이 보안 리스크를 스스로 분석·평가하고 리스크에 비례해 보안 방안을 수립할 수 있도록 리스크 기반의 ‘자율 보안체계’로 전환할 방침이다.
현재 미국 표준 기술연구소(NIST·National Institute of Standards and Technology)는 새로운 금융 리스크 대응 방식으로, 기업 스스로 리스크를 식별하고 사업 환경에 맞는 보안 통제를 선택하는 RMF(Risk Management Framework) 방식을 제시하고 있다.
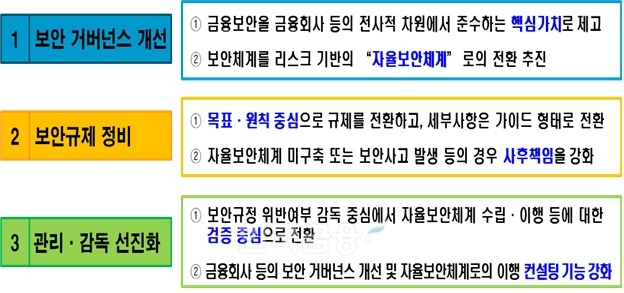
금융위원회(위원장 김주현)가 급변하는 정보기술(IT·Information Technology) 환경에 탄력적으로 대응코자 마련한 ‘금융보안 규제 선진화’ 주요 내용./자료=금융위
두 번째 개선 지점은 ‘금융보안 규제’ 문제다.
현재 보안 규제는 미시적인 규정 중심이며, 사전 통제적 성격이 강했다. 예를 들어 경비원이 출입구를 통제해야 한다거나 휴대용 손전등을 비치해야 한다는 등이다. 또한 금융사 등이 사전 의무사항을 나열하고, 이를 준수했다면 보안 책임을 면제하는 식이었다. 사고가 발생하더라도 경미한 과태료 및 임직원 신분 제재만 부과해왔다.
금융위는 급변하는 IT 환경을 신속하게 반영하지 못하는 경직적인 규정으로 인해 새로운 리스크에 효과적으로 대응하기 곤란하다고 봤다. 가령 네이버파이낸셜(대표 박상진닫기
 박상진기사 모아보기)이나 카카오페이(대표 신원근닫기
 신원근기사 모아보기), 토스(비바리퍼블리카 대표 이승건닫기
 이승건기사 모아보기) 등 전자 금융업자의 규모와 영향력이 커졌음에도 재해복구센터 설치 의무가 면제돼 있고, 전자금융사고 파급력이 확대됐음에도 사고 시 책임 이행을 위한 보험 가입 기준은 과거에 머물러 있는 점을 개선해야 한다고 짚었다.
보안규정 준수가 금융사 등의 보안 목표로 인식돼 수동적인 보안 활동에 머무르는 한계도 있었다. 규정상 ‘보안 의무만 준수하면 모든 보안 책임을 다하는 것’이란 인식이 만연하고, 감독 규정상 보안 방법 등을 특정함에 따라 자율적으로 동일 목적을 달성하거나 보안을 강화할 수 있는 다른 방법에 대한 가능성을 차단했었다.
그뿐 아니라 금융사 등의 규모나 성격 등에 따른 리스크 경중을 고려하지 않고 평균 수준의 금융사를 상정해 통일된 의무를 일괄적으로 부과함에 따라 영세한 전자금융 업자의 경우, 규제 준수가 어려운 상황이 이어졌다.
이런 상황을 개선하고자 금융당국은 보안 규제를 목표·원칙·사후 책임 중심으로 전환할 계획이다. 당국이 상위 기준을 제시하면, 목표 달성 과정은 금융사 등의 자율적 판단을 존중하는 식이다.
현재 전자금융법에 규정된 ‘안전성 확보 의무’를 ▲인력·조직·예산 ▲내부통제 ▲시스템 보안 ▲데이터 보호 등으로 구분해 금융보안의 주요 원칙과 목표를 법에 명시하고 세부 사항은 폐지할 방침이다.
이를 위해 ‘전자금융 감독규정’ 중 침해 사고 대응 등 필수사항만 남기고, 기술적이고 세세한 보안규정은 가이드라인(Guide-line·안내 지침서) 또는 해설서 등으로 바꾸기로 했다.
금융위가 참고한 뉴욕주 ‘금융 사이버 보안 규정’(23 NYCRR 500)은 정보보호 3요소인 ‘기밀성’ ‘무결성’ ‘가용성’을 원칙으로 제시하고, 금융사 등이 보안체계를 수립하도록 최소한의 의무만 부여하고 있다. 프로그램 보안, 다중 인증, 암호화 등의 구체적 수단을 특정하지 않고 금융사 등이 내부 위험평가 등으로 보안 기술 등을 자율 채택하도록 규정한다.
이처럼 금융위는 자율 책임제로 보안 규제를 바꾸는 대신 금융사 등이 자율 보안체계를 구축하지 않거나 보안 사고가 발생할 경우, 그에 따른 사후 책임을 강화할 계획이다. 특히 고의 중과실에 의한 사고 발생 시 국제 기준 등을 고려해 과징금 등의 제도 신설을 검토한다.
관리 감독도 선진화한다. 금융당국의 관리 감독방식을 자율·책임 원칙으로 전환하는 대신 금융보안원(원장 김철웅)과 같은 금융보안 전문기관을 통해 금융사 등의 자율 보안체계 검증 및 이행 컨설팅 기능을 강화할 예정이다.
기존에는 보안규정 위반 여부를 감독하는 게 중심이었다면, 앞으로는 자율 보안체계 수립 이행 등을 검증하는 것으로 바꾼다. 유럽은행감독청(ERA·European Banking Authority) 내부 거버넌스 가이드라인(Guidelines on internal governance)도 민간 보안 전문기관 등 제3자 독립적 감사인이 금융사 등의 리스크 관리 체계와 자율 보안체계 등을 검증하고, 감독 당국은 제3자 자격과 활동이 적정한지를 관리·감독하도록 돼 있다.
금융위는 현재 3단계 금융보안 규제 선진화 로드맵을 구상하고 있다.
1단계는 현재 보안규정의 우선순위와 규제 타당성, 금융사 등의 보안 역량 등을 종합 평가해 규정을 정비하는 것이다. 최근 카카오(대표 홍은택)의 데이터 센터 화재 후속 조치다. 일정 규모 이상 전자 금융업자 등의 재해복구 센터 설치 의무 신설 등을 검토하고 있다.
2단계는 금융보안의 목표 원칙을 제시하고, 금융사 등의 자율 보안 체계 구축과 사후 책임 중심으로 규제를 정비하는 것이며, 3단계는 법률이나 정책에 허용되는 것들만 나열한 뒤 이에 포함되지 않는 것들은 허용하지 않는 포지티브(Positive) 규제에서 정책에 허용되는 사항을 나열하고 그 외에는 허용하지 않는 네거티브(Negative) 규제로 바꾸는 것이다.
금융위 관계자는 “내년 상반기 중 금융감독원(원장 이복현)과 금융보안원, IT 보안 전문가 등이 참여한 ‘금융보안 규율체계 정비 TF’를 구성해 장기적 로드맵에 대한 검토를 시작할 것”이라며 “제시된 방향으로 로드맵을 검토하되, 구체적인 시행 일정도 함께 마련할 예정”이라 전했다.
임지윤 기자 dlawldbs20@fntimes.com




















